 José Carlos Deotti
Qual Consultoria em Compliance Escolher para Adequação à LGPD no Brasil?
A ANPD intensificou as fiscalizações e já aplica multas reais. Saiba quais critérios usar para escolher a consultoria certa para adequar sua empresa à LGPD e evitar sanções que chegam a R$ 50 milhões por infração.
A fase educativa acabou, e as multas são reais
Durante anos, a LGPD foi tratada por muitas empresas como uma lei sem dentes. "A ANPD ainda não multa de verdade." "Vamos esperar para ver." "Nosso jurídico dá um jeito se vier alguma coisa."
Esse cenário mudou de forma definitiva. A primeira multa pública da ANPD foi aplicada em julho de 2023, e a escalada de fiscalizações ocorreu em 2024-2025. A Deliberação CD-10/2025 passou a prever multas diárias em caso de descumprimento de medidas cautelares, reforçando o caráter preventivo e a pressão para que organizações tratem a proteção de dados com prioridade.
A "fase educativa" da LGPD está chegando ao fim. Com as novas regulamentações em vigor desde 2024 e maior pressão social por transparência, a expectativa é de que a ANPD inicie um ciclo de punições mais firmes, inclusive financeiras, contra empresas privadas.
E há uma dimensão judicial que amplia ainda mais o risco: o Superior Tribunal de Justiça (STJ), em setembro de 2025, decidiu que a disponibilização indevida de dados pessoais por agência de crédito, sem consentimento ou comunicação prévia ao titular, gera dano moral presumido: basta o fato da divulgação para configurar responsabilidade objetiva do gestor do banco de dados.
Isso significa que sua empresa pode ser condenada a pagar indenizações sem que o titular precise provar que sofreu dano concreto. O risco deixou de ser hipotético.
Nesse cenário, a decisão de contratar uma consultoria para adequação à LGPD passou a ser estratégica, não burocrática. E escolher mal pode custar caro. Este artigo apresenta os critérios que realmente importam nessa escolha.
O que está em jogo: as sanções previstas na LGPD
Antes de falar sobre como escolher a consultoria certa, é importante entender o que está em jogo caso a adequação não aconteça: ou aconteça de forma inadequada.
O teto legal para multas da ANPD é de R$ 50 milhões por infração ou 2% do faturamento da empresa no Brasil, o que for menor.
Mas a multa financeira é apenas uma das sanções previstas no Art. 52 da LGPD. O arsenal completo da ANPD inclui:
| Sanção | Descrição |
|---|---|
| Advertência | Com prazo para adoção de medidas corretivas |
| Multa simples | Até 2% do faturamento ou R$ 50 milhões por infração |
| Multa diária | Para cessação de irregularidade, mesmo teto |
| Publicização | Divulgação pública da infração após confirmação |
| Bloqueio de dados | Suspensão do banco de dados relacionado à infração |
| Eliminação de dados | Exclusão compulsória dos dados tratados irregularmente |
| Suspensão parcial | Interrupção do banco de dados por até 6 meses |
| Suspensão total | Proibição do exercício de atividades de tratamento |
Os três principais motivos que têm motivado as fiscalizações da ANPD são: vazamento sem notificação adequada (Art. 48), tratamento sem base legal válida (Art. 7) e ausência de Encarregado/DPO (Art. 41).
Esses três problemas têm uma característica em comum: todos são detectáveis e corrigíveis com um programa de adequação bem estruturado. Empresas que são autuadas por esses motivos, na maioria dos casos, simplesmente não fizeram a adequação: ou a fizeram de forma superficial.
O que é, de fato, a adequação à LGPD
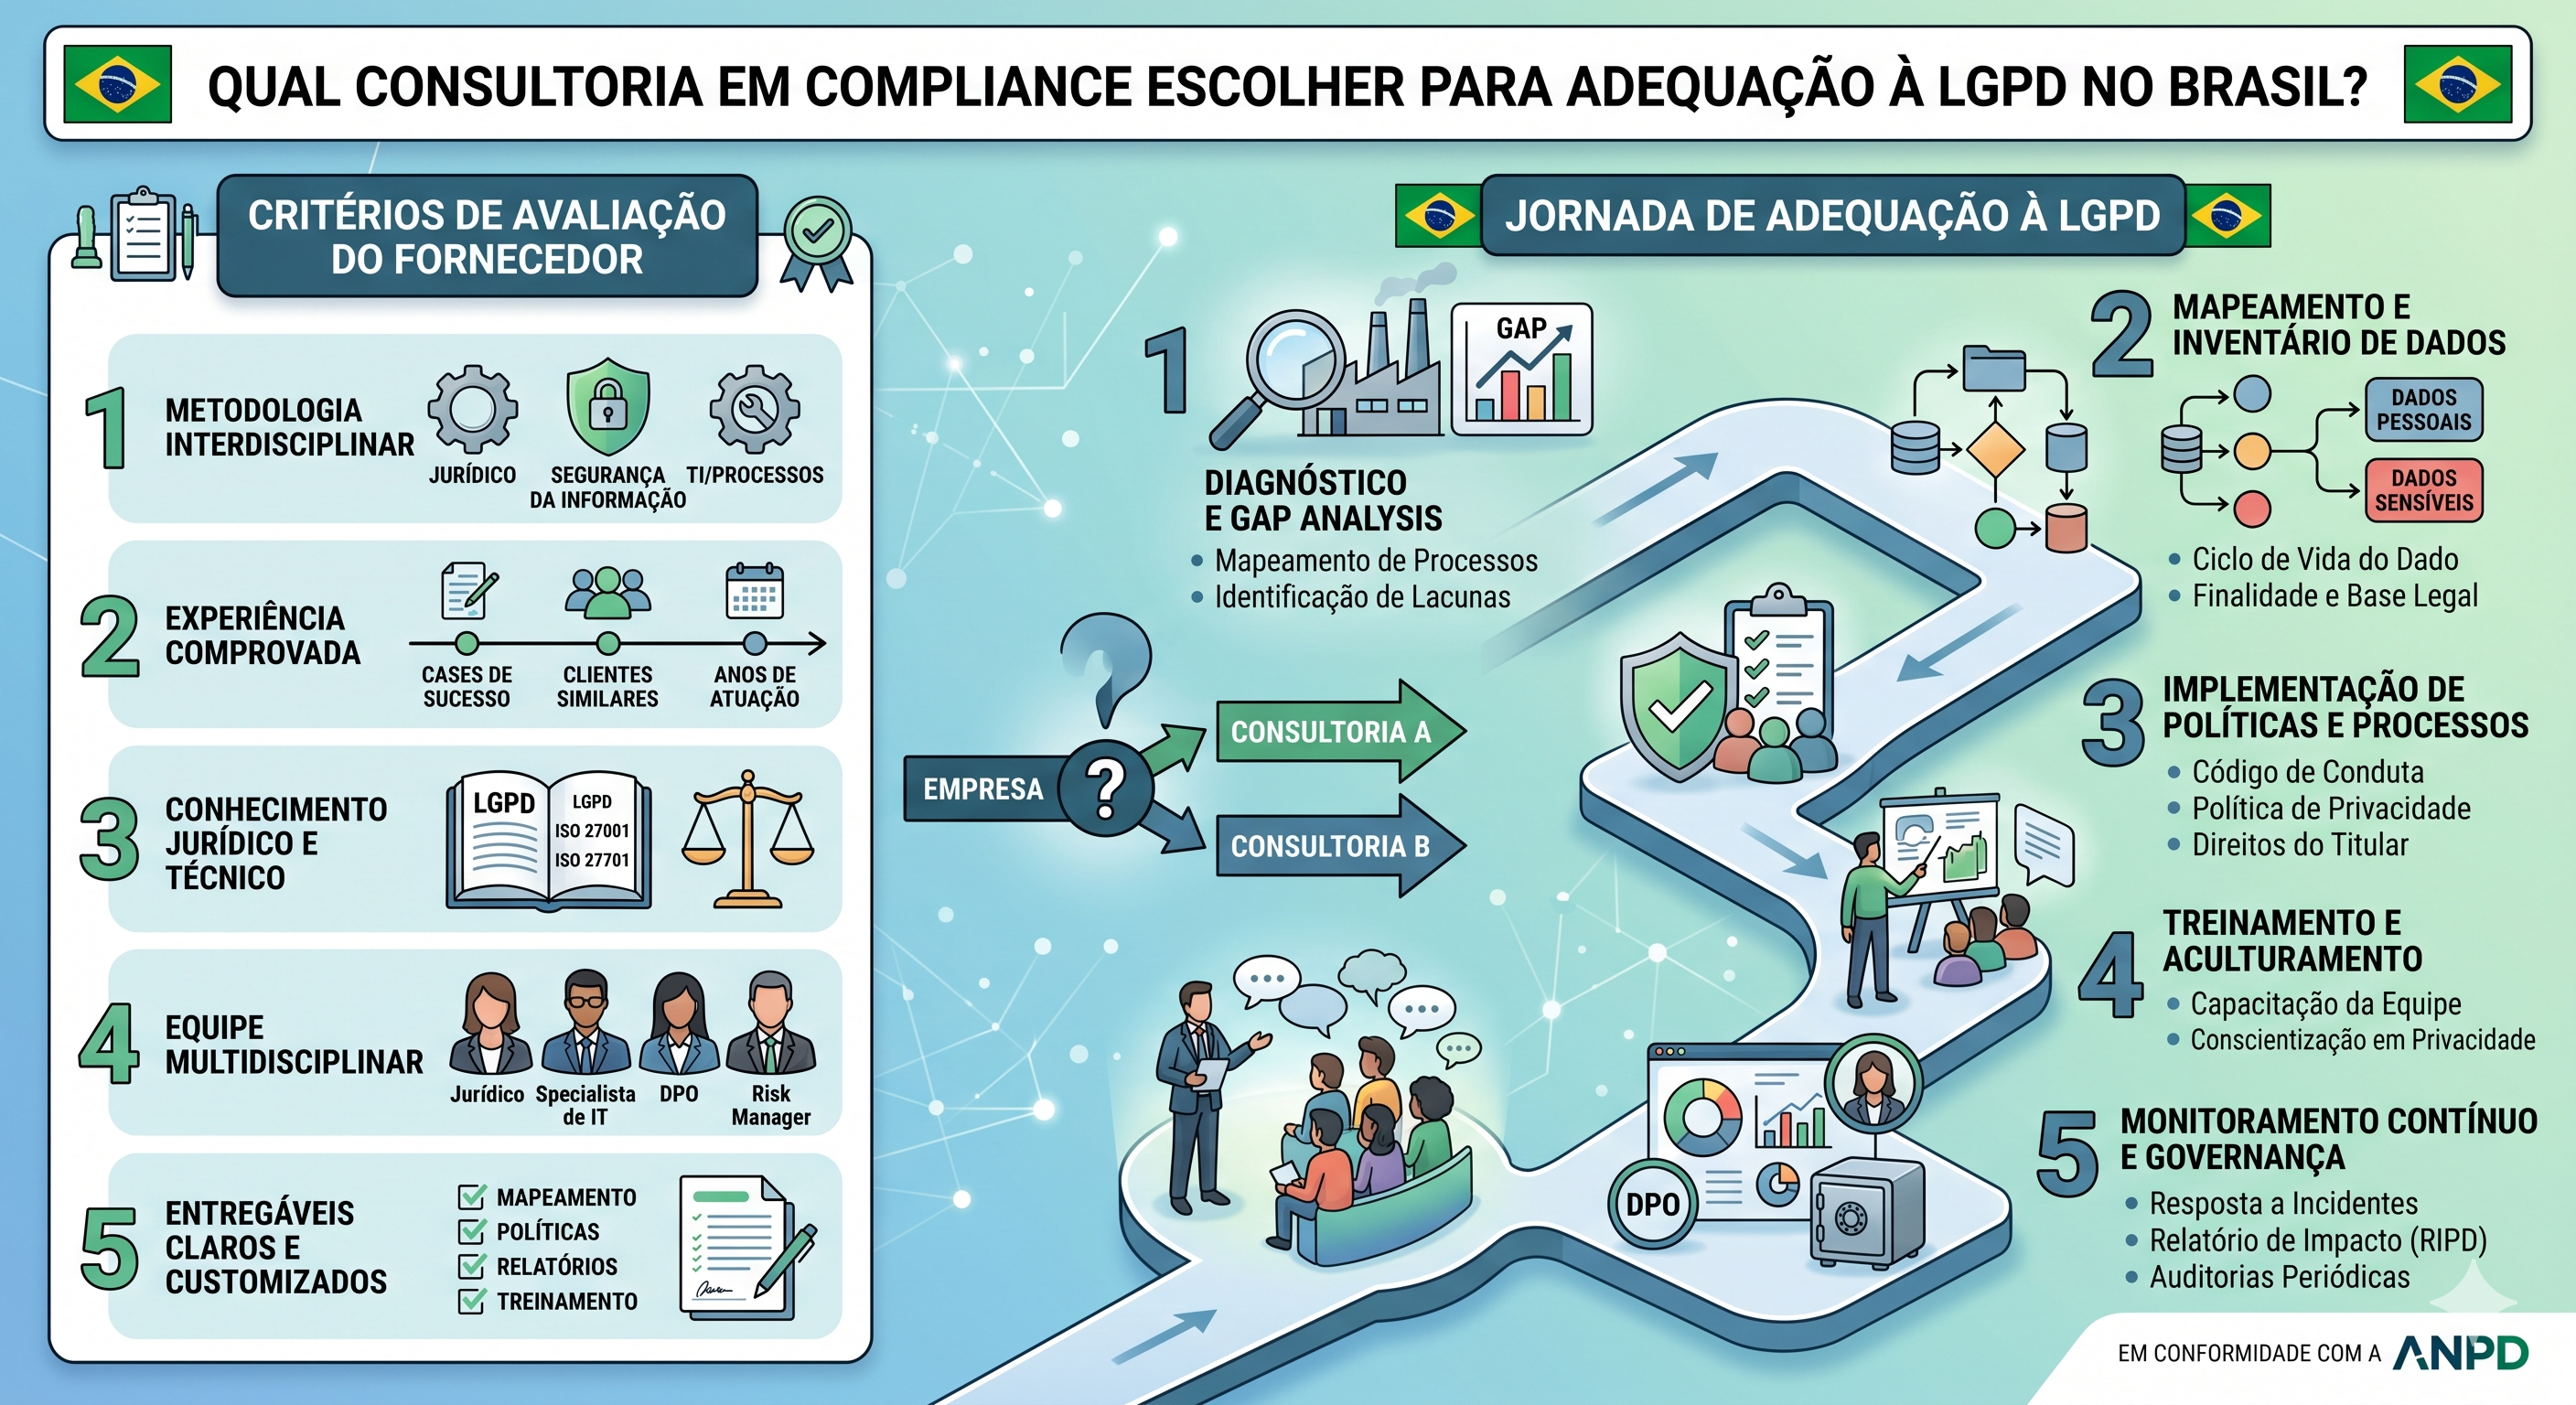
A adequação à LGPD não é um evento único: é um processo contínuo de governança de dados que inclui:
Mapeamento de dados (data mapping) Identificar quais dados pessoais a empresa coleta, trata, armazena e compartilha: de clientes, colaboradores, fornecedores e outros titulares. Sem esse mapeamento, é impossível saber se a empresa está em conformidade ou não.
Identificação e documentação das bases legais Para cada finalidade de tratamento de dados, precisa existir uma base legal válida prevista no Art. 7º (dados comuns) ou Art. 11 (dados sensíveis) da LGPD. Tratamento sem base legal é a infração mais comum autuada pela ANPD.
Nomeação do DPO (Encarregado de Proteção de Dados) O DPO é o canal oficial de comunicação entre a empresa, a ANPD e os titulares de dados. Sua ausência é infração expressa, e foi um dos fundamentos da primeira multa aplicada pela ANPD em 2023.
Política de Privacidade e avisos de coleta Documentos que informam os titulares sobre como seus dados são tratados, com linguagem clara e acessível. Precisam estar atualizados e refletir a realidade do tratamento.
Contratos com fornecedores e operadores Todo terceiro que acessa ou processa dados pessoais da empresa precisa ter um contrato com cláusulas específicas de proteção de dados. Sem isso, a empresa responde solidariamente por falhas dos fornecedores.
Processo de resposta a incidentes Notificação à ANPD em até 72 horas após a ciência de um incidente que possa gerar risco aos titulares. Sem processo definido, a empresa atrasa ou omite a notificação: outra infração frequente.
Atendimento a direitos dos titulares Canal para que titulares possam exercer seus direitos: acesso, correção, exclusão, portabilidade e revogação do consentimento. Prazo de 15 dias para resposta.
Treinamento de colaboradores Capacitação de todos que tratam dados pessoais sobre suas responsabilidades sob a LGPD. A ANPD avalia isso em ações fiscalizatórias como evidência de programa de conformidade.
Relatório de Impacto à Proteção de Dados (RIPD) Para tratamentos de dados sensíveis ou de alto risco, o RIPD documenta os riscos identificados e as medidas de mitigação adotadas. A ANPD pode exigi-lo a qualquer momento.
Por que a adequação "de prateleira" não funciona
Existe um mercado paralelo de adequação à LGPD que oferece pacotes genéricos: um conjunto de documentos-modelo, uma política de privacidade padrão e um certificado de "empresa adequada à LGPD". Esse modelo tem limitações sérias que precisam ser compreendidas antes de contratar.
Documentos genéricos não refletem o tratamento real Uma política de privacidade copiada de outra empresa pode descrever tratamentos que a sua empresa não faz, e omitir tratamentos que ela faz. Para a ANPD, isso é o mesmo que não ter política: o documento não representa a realidade.
Mapeamento superficial deixa riscos invisíveis O principal valor do mapeamento de dados não é o documento em si: é o processo de identificar onde estão os dados, quem tem acesso, se há base legal e se os controles são adequados. Um mapeamento feito sem entrevistas com as áreas, sem análise dos sistemas e sem verificação de contratos não cumpre essa função.
Adequação sem treinamento é conformidade no papel A maioria dos incidentes de dados começa com comportamento humano inadequado: um colaborador que compartilha dados sem autorização, uma senha fraca, um e-mail enviado para o destinatário errado. Sem treinamento real dos colaboradores, o programa de adequação não muda comportamentos.
Sem DPO efetivo, a empresa fica exposta Ter um nome registrado como DPO não é suficiente. O DPO precisa ser acessível aos titulares, ter capacidade de responder às solicitações no prazo de 15 dias e ser o interlocutor real com a ANPD. Um DPO nominal, sem dedicação real ao cargo, não cumpre a função.
Os 6 critérios para escolher a consultoria certa
1. Experiência técnica real em LGPD, não apenas jurídica
A adequação à LGPD envolve dimensões técnicas, organizacionais e jurídicas. Uma consultoria que atua apenas no aspecto jurídico: elaborando documentos e dando pareceres, não consegue endereçar a dimensão operacional, como os sistemas precisam ser configurados, como os processos precisam ser redesenhados, como os colaboradores precisam ser treinados.
Pergunte: a consultoria tem experiência em mapeamento de dados em sistemas reais? Já apoiou empresas na resposta a incidentes de dados? Tem capacidade de avaliar contratos com operadores do ponto de vista técnico e jurídico?
2. Metodologia com diagnóstico individualizado
O ponto de partida de qualquer adequação séria é um diagnóstico que mapeia a situação atual da empresa: quais dados são tratados, com qual base legal, quais são os maiores riscos, o que já existe de estrutura de governança.
Desconfie de consultorias que iniciam o projeto pela entrega de documentos sem um diagnóstico prévio. O mapeamento de dados não é apenas uma etapa formal: é o que determina o escopo real da adequação e onde os esforços precisam ser concentrados.
3. Capacidade de implementar, não apenas documentar
A diferença entre uma consultoria que entrega conformidade real e uma que entrega conformidade aparente está na implementação. Depois de elaborar os documentos, a consultoria acompanha a empresa na implementação das medidas? Apoia a nomeação e o trabalho do DPO? Realiza os treinamentos ou apenas fornece o material? Apoia no atendimento das primeiras solicitações de titulares?
4. Solução tecnológica integrada
A governança de dados pessoais exige ferramentas adequadas. O mapeamento de dados precisa ser mantido atualizado, não em um documento estático que fica obsoleto em meses. O canal de atendimento a titulares precisa ter rastreabilidade de prazos. Os treinamentos precisam gerar registros individualizados.
O LGPDash da Compliance Brazil foi desenvolvido para resolver exatamente esse problema: plataforma integrada de governança de dados que mantém o inventário atualizado, gerencia solicitações de titulares, controla incidentes e suporta a função do DPO, tudo em um único ambiente auditável.
5. Experiência com o seu setor
Os riscos de privacidade e as obrigações de conformidade variam significativamente conforme o setor. Uma empresa de saúde trata dados sensíveis de pacientes sob regulações do CFM e da ANVISA que se sobrepõem à LGPD. Uma fintech tem obrigações adicionais do BACEN. Uma empresa de RH e recrutamento coleta dados de candidatos em larga escala. Uma empresa de e-commerce tem bases de dados de consumidores com regras específicas do CDC.
Os setores mais fiscalizados pela ANPD incluem telecomunicações, instituições financeiras, saúde, e-commerce e marketplaces. Se sua empresa atua em um desses setores, a consultoria precisa ter experiência específica, não apenas conhecimento geral da LGPD.
6. Suporte contínuo pós-adequação
A adequação à LGPD não termina quando os documentos são entregues. A ANPD publica novos regulamentos. A empresa contrata novos fornecedores que precisam ser avaliados. Ocorre um incidente que precisa ser tratado. Um titular solicita a exclusão de seus dados. Um colaborador tem dúvidas sobre o que pode ou não fazer.
Uma consultoria que entrega o projeto inicial e some não é suficiente. A conformidade com a LGPD é um processo contínuo, e o parceiro precisa estar disponível quando surgirem as situações que a adequação inicial não consegue antecipar.
A diferença entre DPO interno e DPO as a Service
Uma das decisões que a adequação à LGPD exige é como estruturar a função do DPO. Existem três modelos:
DPO interno dedicado Colaborador contratado especificamente para a função. Tem conhecimento profundo da empresa, disponibilidade integral e pode construir uma cultura de proteção de dados no longo prazo. Exige investimento em salário, treinamento e manutenção do conhecimento atualizado.
DPO interno acumulado Um profissional da empresa: geralmente do jurídico ou de TI: assume a função de DPO junto com outras responsabilidades. É o modelo mais comum em empresas de médio porte. O risco é a falta de tempo e de especialização, e a ANPD avalia se o DPO tem capacidade real de exercer as funções.
DPO as a Service (terceirizado) Uma consultoria ou profissional externo assume formalmente a função de DPO. É a solução mais adequada para empresas que não têm volume de demandas que justifique um DPO interno dedicado, mas precisam de alguém com expertise real e disponibilidade para responder às solicitações.
O LGPDash inclui a função de DPO as a Service: o encarregado fica registrado na ANPD, é o canal oficial de comunicação com a autoridade e com os titulares, e tem suporte da plataforma para gerenciar todas as solicitações e incidentes com rastreabilidade completa.
Checklist, o que sua empresa precisa para estar adequada à LGPD
Use esta lista para identificar as lacunas atuais e priorizar o que precisa ser endereçado:
Governança
- DPO nomeado, com contato publicado no site e registrado na ANPD
- Programa de adequação à LGPD formalmente aprovado pela direção
- Responsabilidades internas de proteção de dados definidas por área
Mapeamento e base legal
- Inventário de dados pessoais realizado e documentado (data mapping)
- Base legal identificada e documentada para cada finalidade de tratamento
- Dados sensíveis identificados com bases legais específicas do Art. 11
- RIPD elaborado para processos de alto risco ou com dados sensíveis
Documentos e comunicação
- Política de Privacidade publicada, atualizada e em linguagem acessível
- Avisos de coleta nos pontos de contato com titulares (formulários, apps, e-commerce)
- Mecanismos de consentimento e revogação implementados onde necessário
Fornecedores e contratos
- Contratos com operadores revisados com cláusulas de proteção de dados
- Due diligence de privacidade realizada para novos fornecedores que tratam dados
Direitos dos titulares
- Canal de atendimento a direitos dos titulares implementado e divulgado
- Prazo de 15 dias para resposta sendo monitorado
Segurança e incidentes
- Política de Segurança da Informação implementada
- Processo de resposta a incidentes definido (notificação à ANPD em até 72 horas)
- Controles técnicos mínimos: criptografia, controle de acesso, logs
Treinamento
- Todos os colaboradores que tratam dados pessoais treinados
- Registros de treinamento com rastreabilidade mantidos
FAQ: Perguntas frequentes sobre adequação à LGPD
1. Empresas pequenas também precisam se adequar à LGPD?
Sim. A ANPD reiterou em 2024 que pequenas empresas não estão isentas das obrigações da LGPD. A proporcionalidade se aplica à complexidade das medidas, não à obrigação de ter base legal, segurança mínima e respeitar os direitos dos titulares. A própria primeira multa da ANPD foi aplicada a uma microempresa.
2. Qual é o prazo para responder a uma solicitação de titular de dados?
A LGPD estabelece o prazo de 15 dias para resposta a solicitações de titulares: acesso, correção, exclusão, portabilidade, revogação de consentimento. O descumprimento desse prazo pode ser objeto de reclamação à ANPD e resultar em processo administrativo.
3. O que acontece quando a empresa sofre um vazamento de dados?
A empresa precisa notificar a ANPD em até 72 horas após tomar conhecimento do incidente, quando ele possa acarretar risco ou dano relevante aos titulares. A notificação deve ser feita pelo portal da ANPD com informações sobre a natureza dos dados afetados, o número de titulares impactados e as medidas adotadas. A omissão ou o atraso na notificação é, por si só, uma infração à LGPD: independentemente do incidente original.
4. Minha empresa já tem uma Política de Privacidade publicada. Isso é suficiente?
Não. A Política de Privacidade é apenas um dos elementos do programa de adequação, e precisa refletir com precisão o tratamento real de dados que a empresa realiza. Além dela, são necessários: mapeamento de dados, base legal documentada para cada tratamento, DPO nomeado, contratos com operadores, canal de atendimento a titulares, processo de resposta a incidentes e treinamento de colaboradores.
5. A consultoria que fez nossa adequação em 2021 ainda é suficiente?
Provavelmente não. A ANPD publicou regulamentos importantes após 2021: incluindo o Regulamento de Dosimetria de Sanções, o Regulamento de Segurança da Informação e a Deliberação CD-10/2025. Além disso, a própria empresa mudou: novos sistemas, novos fornecedores, novos produtos. Uma adequação que não foi revisada há mais de dois anos quase certamente tem lacunas.
Como a Compliance Brazil estrutura a adequação à LGPD
A Compliance Brazil conduz o processo de adequação à LGPD como um programa completo, não como entrega de documentos.
O processo começa com um diagnóstico de maturidade: onde a empresa está, quais são os maiores riscos, o que já existe de estrutura e o que precisa ser construído. A partir desse diagnóstico, elaboramos um plano de ação com prioridades, prazos e responsáveis: proporcional ao porte e à realidade da empresa.
Para a dimensão tecnológica da governança de dados, o LGPDash oferece:
- Plataforma de inventário de dados com atualização contínua
- Gestão de solicitações de titulares com controle de prazo
- Controle de incidentes com fluxo de notificação à ANPD
- Suporte à função de DPO as a Service
- Relatórios para demonstrar conformidade em ações fiscalizatórias
Para a dimensão de treinamento, o Intrx garante que todos os colaboradores sejam capacitados sobre proteção de dados, com registros rastreáveis, certificados e relatórios prontos para apresentar à ANPD ou a auditores.
O resultado é um programa de conformidade com a LGPD que funciona na prática, não apenas no papel.
Agende um diagnóstico gratuito e descubra em quanto tempo sua empresa pode estar em conformidade com a LGPD.
Referências
- Lei nº 13.709/2018: Lei Geral de Proteção de Dados (LGPD)
- ANPD: Agenda Regulatória 2025-2026
- ANPD: Regulamento de Dosimetria e Aplicação de Sanções Administrativas
- Deliberação CD-10/2025: Multas diárias por descumprimento de medidas cautelares
- ANPD: Primeira multa aplicada (Telekall, julho de 2023)
- ANPD: Regulamento de Segurança da Informação
Escrito por
José Carlos DeottiFundador da Compliance Brazil
Atua há mais de 15 anos com Compliance, PLD/FT, Gestão de Riscos, Programas de Integridade, investigações internas e LGPD.
Precisa implementar isso na sua empresa?
Nossa equipe pode desenvolver uma solução personalizada para o seu negócio. Agende um diagnóstico gratuito e sem compromisso.
Agendar diagnóstico gratuito